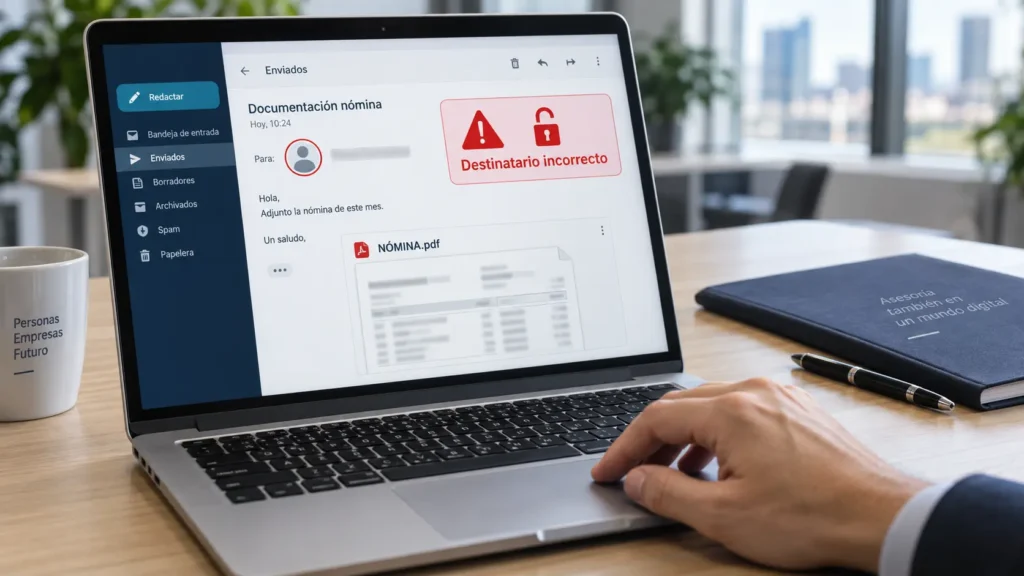
Enviar una nómina a la persona equivocada puede provocar una brecha de datos personales. El documento puede contener información identificativa, retribuciones, una cuenta bancaria y otros datos cuya divulgación afecte al trabajador. La respuesta debe comenzar en cuanto se detecta el error.
Gestionar una brecha de datos exige contener el incidente, averiguar qué información ha quedado expuesta y valorar sus posibles consecuencias. Después habrá que decidir si corresponde notificar a la Agencia Española de Protección de Datos y comunicar lo ocurrido a las personas afectadas.
No toda brecha de datos exige ambas comunicaciones. El RGPD establece umbrales diferentes según el riesgo, pero obliga a documentar lo sucedido incluso cuando se decide no notificar. En esta entrada explicamos un protocolo práctico para empresas que envían nóminas directamente o a través de una asesoría.
Cuándo el envío equivocado constituye una brecha de datos
Una brecha de datos puede producirse por una comunicación o un acceso no autorizado, aunque el origen sea un error involuntario. No hace falta que exista un ataque informático.
Si una nómina llega a un tercero que no estaba autorizado a recibirla, existe, en principio, una vulneración de su confidencialidad. También puede ocurrir dentro de la empresa: trabajar en la misma organización no autoriza a consultar las nóminas de cualquier compañero.
Al investigar la brecha de datos debe distinguirse entre un envío efectivamente realizado y un intento bloqueado antes de que la información quedara accesible. Por ejemplo, un rechazo técnico acreditado puede cambiar la conclusión. La ausencia de confirmación de lectura, por sí sola, no demuestra que nadie haya accedido al documento.
La AEPD incluye las comunicaciones accidentales no autorizadas dentro de los incidentes que deben analizarse como posibles vulneraciones de datos personales. AEPD: notificación de brechas de datos personales.
Documentar, notificar a la autoridad y comunicar al trabajador
Ante una brecha de datos, la contención debe comenzar de inmediato. Además, la empresa debe documentar siempre el incidente y valorar por separado si debe notificar a la autoridad y si debe informar al trabajador conforme al artículo 34 del RGPD.
| Valoración del incidente | Notificación a la autoridad competente | Comunicación al trabajador por el artículo 34 | Documentación interna |
|---|---|---|---|
| Es improbable que exista riesgo para los derechos y libertades | No se exige por el artículo 33 | No, al no existir alto riesgo | Sí |
| Existe riesgo, sin alcanzar un alto riesgo | Debe notificarse | No se exige automáticamente | Sí |
| Es probable que exista alto riesgo | Debe notificarse | Debe comunicarse sin dilación indebida, salvo las excepciones legales aplicables | Sí |
La excepción a la notificación de una brecha de datos exige poder justificar que el riesgo es improbable. No equivale a afirmar que todavía no se ha recibido una queja o que no se conoce un perjuicio efectivo.
El análisis debe centrarse en las personas afectadas: pérdida de confidencialidad, fraude, discriminación, exposición de su situación económica u otras consecuencias. El posible daño reputacional para la empresa no sustituye esa valoración. BOE: artículos 33 y 34 del RGPD.
Paso 1. Frenar el envío y limitar la exposición
La primera actuación ante una brecha de datos debe reducir la posibilidad de nuevos accesos. No conviene esperar a terminar el informe jurídico para empezar a contenerla.
Las medidas dependerán del canal utilizado:
- Detener el envío por lotes si pueden existir más destinatarios incorrectos.
- Revocar enlaces compartidos y corregir permisos en el portal o carpeta.
- Bloquear temporalmente la automatización que haya asociado mal las nóminas.
- Intentar recuperar el mensaje cuando el sistema lo permita y comprobar el resultado real.
- Contactar con el destinatario equivocado para pedir que no utilice ni difunda el documento.
- Revisar si otros archivos, meses o trabajadores están afectados por el mismo fallo.
Contener una brecha de datos requiere comprobar qué ha conseguido cada medida. Revocar un enlace puede impedir futuros accesos, pero no elimina una copia ya descargada. Del mismo modo, solicitar la recuperación de un correo no garantiza que haya desaparecido del buzón receptor.
Si la brecha de datos procede de una cuenta comprometida, habrá que añadir las medidas necesarias sobre credenciales, sesiones y accesos. Cuando se trate de una selección errónea de destinatario, la respuesta debe centrarse en ese mecanismo y en su posible repetición.
Paso 2. Avisar internamente y asignar la coordinación
Quien detecte una brecha de datos debe comunicarla inmediatamente por el canal interno previsto. Intentar resolver el error en solitario puede retrasar la contención y la valoración del riesgo.
La empresa debería identificar quién coordina estas tareas:
| Interviniente | Función durante la respuesta |
|---|---|
| Persona que detecta el error | Avisar y facilitar los hechos conocidos |
| Responsable del tratamiento | Adoptar y justificar las decisiones sobre la brecha |
| Recursos humanos o administración | Identificar nóminas, trabajadores y circuito de envío |
| Soporte informático | Contener accesos y conservar evidencias técnicas |
| Delegado de protección de datos, si existe | Asesorar y supervisar el cumplimiento |
| Asesoría jurídica o proveedor implicado | Aportar información y apoyo dentro de sus funciones |
La coordinación de una brecha de datos debe tener una persona de referencia y un registro de actuaciones. El delegado de protección de datos asesora, pero la responsabilidad del tratamiento no se traslada automáticamente a él.
Si el error se produce en la asesoría
En la gestión habitual de nóminas, la empresa empleadora actúa como responsable y la asesoría que trata los datos por cuenta de la empleadora como encargada. Deben comprobarse las funciones reales y el contrato correspondiente. AEPD: protección de datos en las relaciones laborales.
Si la encargada detecta una brecha de datos, debe avisar al responsable sin dilación indebida. No dispone de un plazo autónomo de 72 horas para decidir si le informa, ni debe esperar a terminar su propia evaluación del riesgo. BOE: artículo 33.2 del RGPD.
Paso 3. Pedir la eliminación sin volver a difundir la nómina
Contactar con el receptor equivocado puede ayudar a contener la brecha de datos. La comunicación debe identificar el mensaje de forma suficiente, evitando repetir información salarial o adjuntar otra vez el documento.
Puede utilizarse un texto adaptado como este:
Hemos detectado que el mensaje enviado el [fecha y hora], con asunto [referencia], contenía un documento que no le estaba destinado. Le solicitamos que no lo utilice ni lo comparta y que elimine el mensaje, el archivo y las copias que estén bajo su control. Confirme, por favor, la eliminación e indique si ya había abierto, descargado o reenviado el documento. No vuelva a adjuntarlo en su respuesta.
La respuesta del destinatario debe conservarse en el expediente de la brecha de datos. Si confirma un reenvío, habrá que investigar el nuevo alcance y solicitar la contención correspondiente.
Una confirmación de borrado es una evidencia útil, pero no convierte automáticamente la brecha de datos en inocua. Deben valorarse la fiabilidad del receptor, lo que pudo conocer, las copias existentes y las consecuencias que continúen siendo posibles.
Paso 4. Preservar las pruebas y reconstruir los hechos
La investigación de una brecha de datos necesita evidencias suficientes para explicar qué ocurrió y fundamentar las decisiones. Borrar el correo original del remitente para ocultar el error dificulta esa tarea.
Conviene registrar:
- Fecha y hora del envío.
- Fecha y hora en que se tuvo constancia del incidente.
- Remitente y destinatarios, incluidos los de copia.
- Documento enviado y personas a las que se refiere.
- Datos que contenía realmente el archivo.
- Confirmaciones de entrega y registros de acceso disponibles.
- Posibles descargas, reenvíos o publicaciones.
- Medidas adoptadas, responsables y resultados.
- Información todavía desconocida y gestiones para obtenerla.
El expediente de la brecha de datos debe quedar protegido y accesible únicamente para quienes intervengan en su gestión. Conservar pruebas no exige distribuir la nómina entre todos los departamentos ni crear copias innecesarias.
Para documentar la brecha de datos conviene diferenciar hechos acreditados, declaraciones de terceros e hipótesis. «El destinatario afirma que no lo abrió» y «el sistema impidió técnicamente el acceso» no ofrecen la misma evidencia.
Paso 5. Examinar los datos y valorar las consecuencias
La gravedad de una brecha de datos no se determina únicamente por el número de nóminas enviadas. Un documento de una sola persona puede revelar información especialmente delicada.
Debe revisarse el archivo concreto, porque una nómina puede incluir:
- Nombre, apellidos y documento identificativo.
- Número de afiliación a la Seguridad Social.
- Salario, complementos y retenciones.
- Cuenta bancaria y domicilio.
- Embargos u otras deducciones.
- Información que revele salud o afiliación sindical, según los conceptos incluidos.
El salario o el IBAN no son, por sí solos, categorías especiales del artículo 9 del RGPD. Sin embargo, merecen protección y pueden generar consecuencias relevantes. La información sobre salud o afiliación sindical sí puede pertenecer a esas categorías. BOE: artículo 9 del RGPD.
Para valorar la brecha de datos, la empresa puede utilizar esta matriz de preguntas:
| Factor | Preguntas que deben resolverse |
|---|---|
| Naturaleza de la información | ¿Permite identificar a la persona? ¿Revela salud, afiliación o dificultades económicas? |
| Destinatario | ¿Quién ha recibido el documento? ¿Tiene una obligación de confidencialidad y resulta fiable? |
| Acceso efectivo | ¿El archivo era legible? ¿Se abrió, descargó o compartió? |
| Alcance | ¿Afecta a una persona, a varios meses o a toda la plantilla? |
| Protección | ¿Había cifrado efectivo? ¿La clave también quedó expuesta? |
| Contexto | ¿Existe conflicto, vulnerabilidad o posibilidad de utilizar la información contra el trabajador? |
| Contención | ¿Qué acceso se ha eliminado y qué consecuencias siguen siendo posibles? |
La evaluación de la brecha de datos debe combinar la probabilidad de que se produzcan consecuencias y su gravedad. No debe reducirse a contar archivos o marcar una casilla de «error humano».
La herramienta Asesora Brecha de la AEPD puede apoyar la decisión sobre la notificación. Su resultado no constituye una autorización de la Agencia ni sustituye el análisis del responsable.
Paso 6. Decidir si procede notificar a la AEPD
El responsable debe notificar la brecha de datos a la autoridad competente salvo que sea improbable que constituya un riesgo para los derechos y libertades de las personas. En el supuesto ordinario de una empresa privada con un único establecimiento en España, la autoridad será la AEPD.
La obligación no depende de que el envío fuese intencionado. Tampoco desaparece por afectar a una única nómina o por haberse corregido después la dirección de correo. AEPD: obligación de notificar brechas.
Si se concluye que la brecha de datos no requiere notificación, deben quedar documentados los hechos, las medidas aplicadas y los motivos por los que el riesgo se considera improbable. La decisión debe revisarse si aparece nueva información.
Cómo se cuentan las 72 horas
Cuando proceda notificar la brecha de datos, debe hacerse sin dilación indebida y, de ser posible, dentro de las 72 horas desde que se tenga constancia de ella. No son tres días laborables.
El cómputo incluye fines de semana y festivos. No empieza cuando dirección firma el informe ni cuando termina la investigación técnica. AEPD: guía para la notificación de brechas.
Por ejemplo, si la empresa tiene constancia de la brecha de datos el viernes 4 de septiembre de 2026 a las 10:00, las 72 horas se cumplen el lunes 7 de septiembre a las 10:00. Debe actuar antes si ya puede realizar la notificación: el plazo no es una invitación a esperar.
Si falta información, puede presentarse una notificación inicial y completarla gradualmente sin dilación indebida. Cuando se notifique después de las 72 horas, deben explicarse los motivos del retraso.
Qué información debe prepararse
La notificación de la brecha de datos debe describir su naturaleza, las categorías y el número aproximado de personas y registros afectados cuando sea posible, el punto de contacto, las posibles consecuencias y las medidas adoptadas o previstas.
Se utiliza el formulario electrónico de la autoridad competente. No es necesario adjuntar indiscriminadamente todas las nóminas para explicar el incidente: deben aportarse los datos requeridos, respetando la minimización.
Paso 7. Valorar la comunicación al trabajador
La comunicación de una brecha de datos a las personas afectadas tiene un umbral diferente: se exige cuando sea probable que entrañe un alto riesgo para sus derechos y libertades.
Debe realizarse sin dilación indebida. El RGPD no establece para esta comunicación un plazo general de 72 horas equivalente al de la notificación a la autoridad, ni obliga a esperar una respuesta de la AEPD.
Cuando proceda comunicar la brecha de datos, el trabajador necesita una explicación clara sobre:
- Qué ha ocurrido y cuándo se detectó.
- Qué información suya está afectada.
- Qué consecuencias pueden derivarse.
- Qué medidas ha adoptado la empresa.
- Qué precauciones concretas resultan útiles.
- A qué persona o canal puede dirigirse.
La comunicación debe dirigirse a los afectados y evitar expresiones que minimicen lo sucedido o prometan que no existe ningún riesgo sin pruebas. AEPD: comunicación de brechas a los interesados.
Excepciones que deben justificarse
El artículo 34 contempla supuestos en los que no es necesaria la comunicación individual, como un cifrado eficaz que haga los datos ininteligibles para personas no autorizadas o medidas posteriores que eliminen la probabilidad de que se materialice el alto riesgo.
Si la comunicación individual supone un esfuerzo desproporcionado, se exige una comunicación pública o una medida equivalente igualmente efectiva. Esa excepción no autoriza a guardar silencio.
Una brecha de datos no queda cubierta por estas excepciones simplemente porque el PDF tenga contraseña: hay que comprobar la protección real y si la clave permaneció segura. La herramienta Comunica-Brecha RGPD sirve de apoyo, sin sustituir la decisión del responsable.
Tres escenarios para entender la valoración
Los siguientes casos son orientativos. La decisión sobre una brecha de datos debe apoyarse en las circunstancias y pruebas disponibles, sin convertir los ejemplos en reglas automáticas.
Caso 1. Archivo cifrado y clave no expuesta
Una nómina se remite a una dirección incorrecta, pero el archivo tiene cifrado robusto, la clave no se ha comunicado al receptor y ni el asunto ni el cuerpo del mensaje revelan información adicional relevante. La investigación confirma que la protección sigue siendo eficaz.
En esta brecha de datos podría justificarse que el riesgo sea improbable y que no proceda notificar a la autoridad. La empresa debe documentar el análisis y corregir el circuito de envío. Una contraseña predecible o enviada en el mismo correo cambiaría la valoración.
Caso 2. Nómina legible a un tercero desconocido
Se envía una nómina con identificación, salario e IBAN a una dirección externa. No se consigue confirmar quién controla el buzón ni si existen copias.
Esta brecha de datos exige valorar el riesgo de forma inmediata. La falta de quejas no acredita que el riesgo sea improbable. Puede resultar obligatoria la notificación a la AEPD; la comunicación al trabajador dependerá, además, de si el riesgo se considera alto.
Caso 3. Varias nóminas reenviadas y datos especialmente delicados
Un archivo con nóminas de varios trabajadores llega a un tercero y se acredita su reenvío. Algunos documentos revelan información de salud o afiliación sindical, y ya no se controla la difusión.
En una brecha de datos con estas características existen factores claros que pueden fundamentar un alto riesgo. Si la evaluación lo confirma, procederán tanto la notificación a la autoridad como la comunicación a los trabajadores afectados, junto con la contención y el seguimiento.
Cerrar el incidente y evitar que se repita
Cerrar una brecha de datos requiere comprobar que se han ejecutado las medidas acordadas y que las decisiones están documentadas. No basta con volver a enviar correctamente la nómina.
El registro debería recoger los hechos, las personas y datos afectados, las consecuencias conocidas o posibles, las evidencias, las actuaciones, la valoración y los motivos de notificar o no hacerlo. También deben conservarse los justificantes de las comunicaciones realizadas.
Para reducir la posibilidad de otra brecha de datos, conviene revisar el proceso completo:
- Utilizar un portal con acceso individual y permisos adecuados cuando resulte apropiado.
- Validar la correspondencia entre trabajador, archivo y destinatario.
- Revisar los envíos por lotes antes de ejecutarlos.
- Reducir la selección accidental de contactos mediante autocompletado.
- Proteger los archivos y gestionar las claves por un canal adecuado y separado.
- Evitar incluir información innecesaria en las nóminas y los mensajes.
- Probar las automatizaciones con datos ficticios.
- Formar a la plantilla y mantener un canal de aviso rápido.
El análisis de la brecha de datos debe ayudar a identificar por qué falló el control. Atribuirlo únicamente a un despiste deja sin revisar los procesos que permitieron el envío.
FAQ´s
¿Toda nómina enviada por error debe notificarse a la AEPD?
No. La brecha de datos debe notificarse salvo que sea improbable que genere riesgo para los derechos y libertades. La decisión de no notificar requiere una valoración justificada y documentada.
¿Basta con que el destinatario confirme que la ha borrado?
La confirmación ayuda a valorar la brecha de datos, pero no elimina automáticamente el riesgo. Deben revisarse el acceso, las copias, la fiabilidad del destinatario y las consecuencias posibles.
¿Las 72 horas cuentan durante el fin de semana?
Sí. El plazo de notificación de la brecha de datos incluye fines de semana y festivos y comienza cuando se tiene constancia de ella.
¿La asesoría puede esperar 72 horas para avisar a la empresa?
No. Si actúa como encargada y conoce una brecha de datos, debe informar al responsable sin dilación indebida, conforme al RGPD y al procedimiento establecido.
¿Hay que informar siempre al trabajador?
La comunicación obligatoria de una brecha de datos conforme al artículo 34 se vincula al alto riesgo y a las excepciones legales. La empresa puede valorar una comunicación adicional por transparencia, pero debe distinguirla de esa obligación concreta.
En Allges te ayudamos a analizar una brecha de datos relacionada con el envío de nóminas, coordinar la respuesta y valorar las obligaciones de notificación y comunicación. Revisar las pruebas y el riesgo desde el inicio permite tomar decisiones fundamentadas dentro de los plazos aplicables.

